Для анализа, по какой причине пользователь не может авторизоваться на портале, можно собрать лог LDAP из которого можно выяснить по каким полям происходит поиск пользователя в AD.
Пользователи авторизуются по значению userPrincipalName в MS AD.
Для того что бы посмотреть лог LDAP необходимо создать правило для сбора лога.
cmd → perfmon
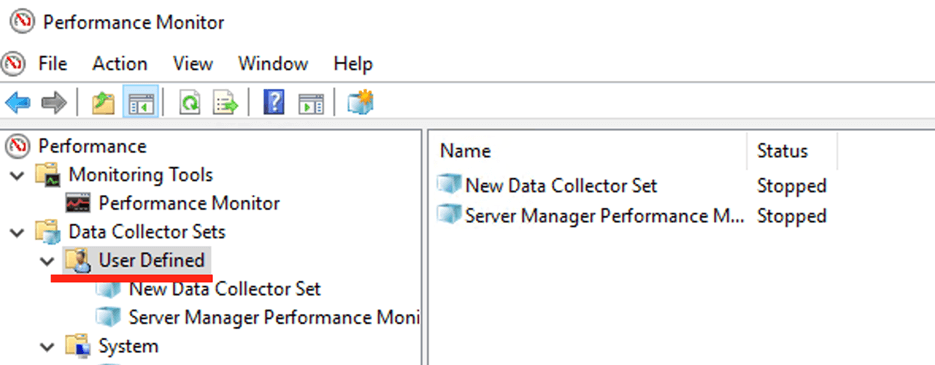
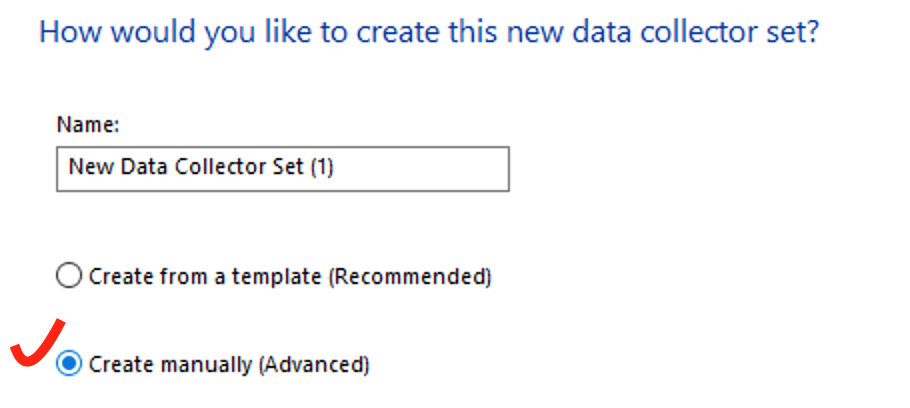
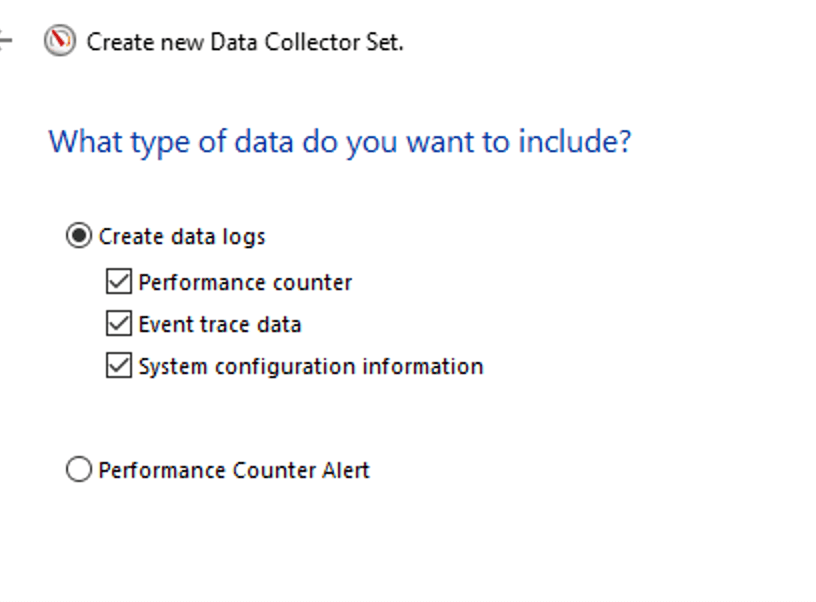
В разделе Data Collector Sets → User Defined — New Data Collector Set:
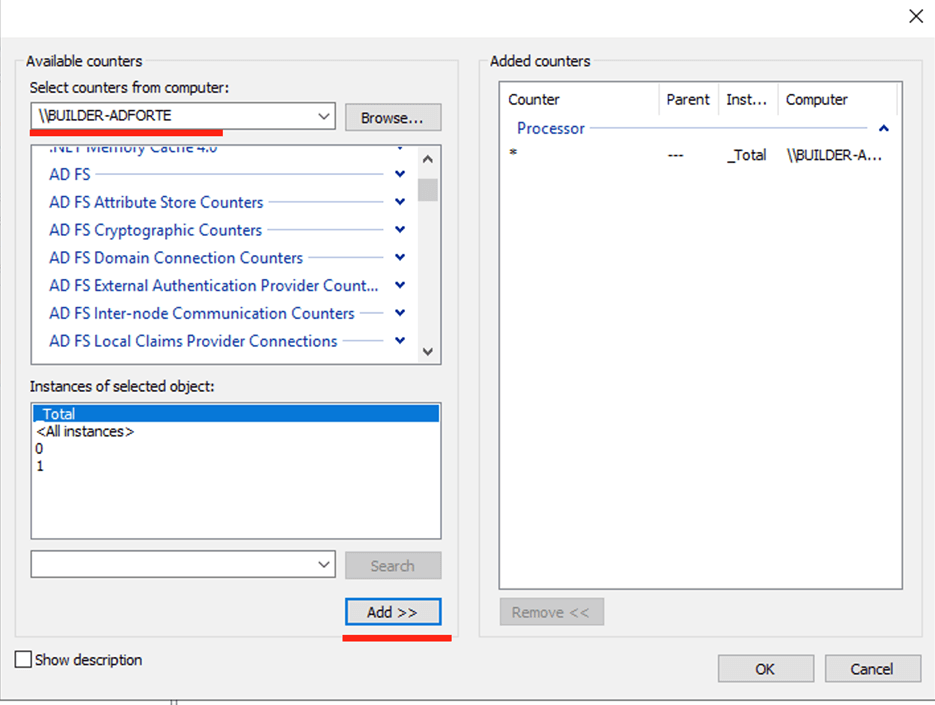
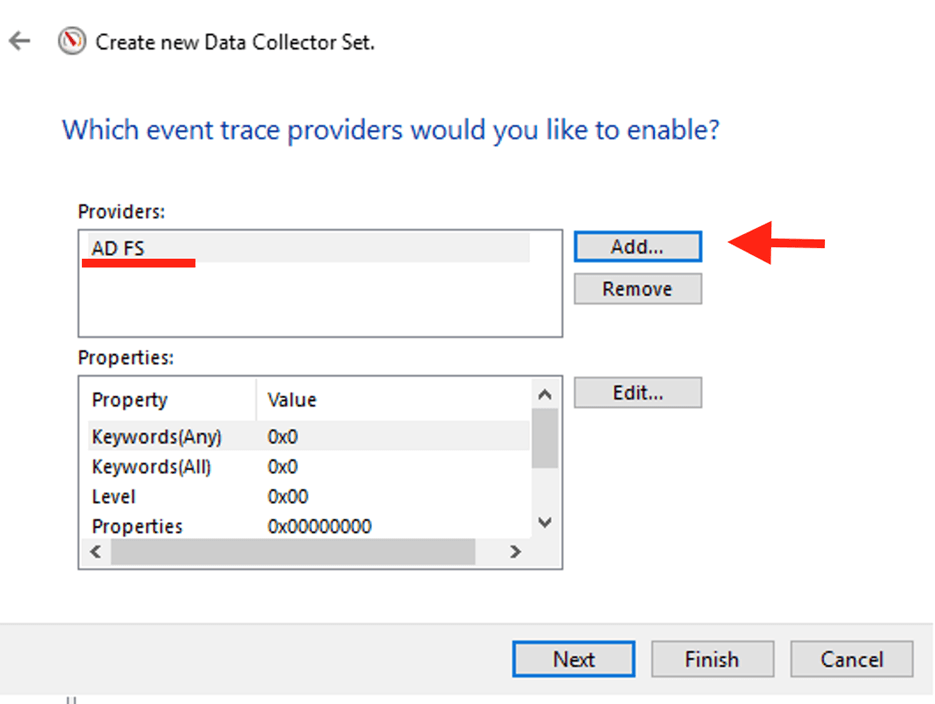
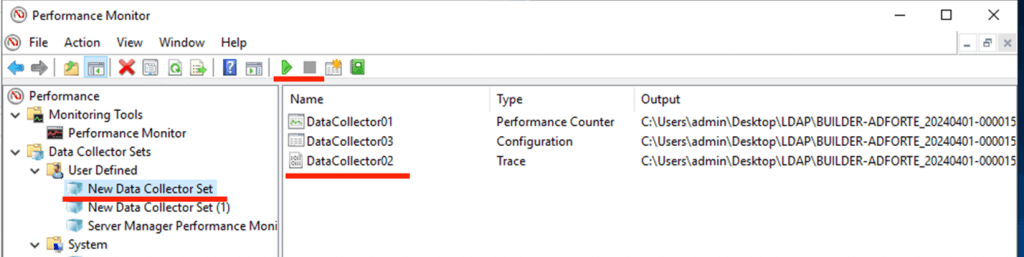
Теперь у нас есть правило, которое можно запустить для сбора информации и остановить после окончания сбора информации и в указанной на прошлом шаге директории будет собран лог:
Переходим в каталог:
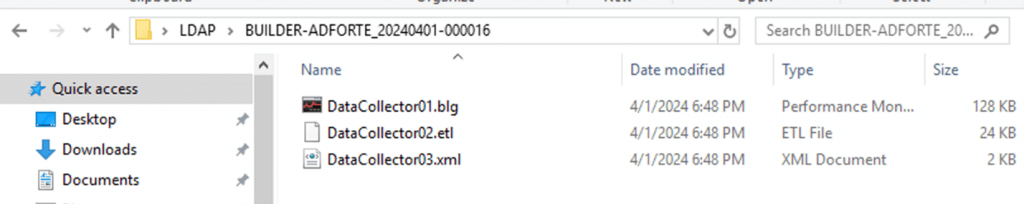
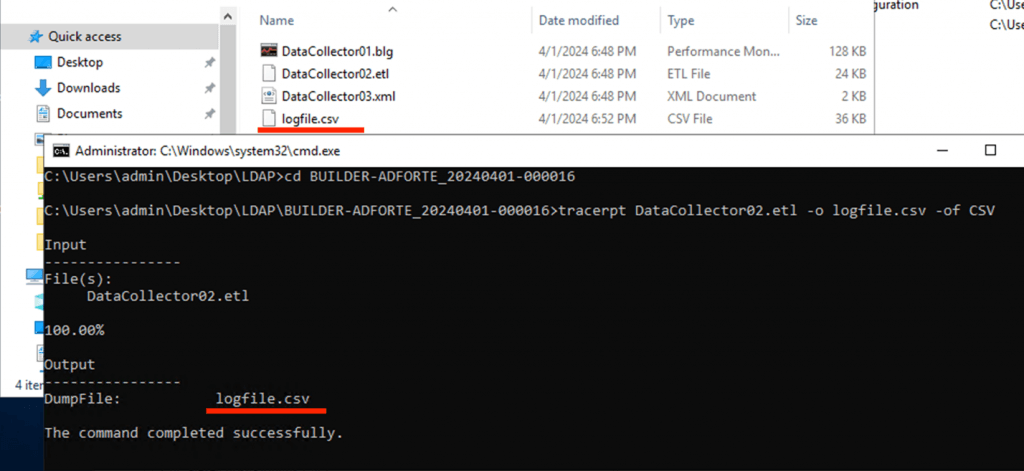
Далее открывает терминал cmd, тоже переходим в этот каталог и выполняем команду:
tracerpt DataCollector02.etl -o logfile.csv -of CSV
После чего в каталоге появится лог файл, который уже можно открыть и прочитать: