Если вы используете самоподписанные сертификаты или сертификаты, которые могут быть не доверенными в ОС Linux, библиотеках Node.JS, Java и других компонентах, необходимо сделать их доверенными установив корневые и промежуточные сертификаты используемого вами сертификата. Иначе может быть ошибка в момент авторизации при интеграции с Корпоративным сервером (в логах сервиса SSO есть ошибки связанные с проверкой сертификатов), либо в момент звонка (у клиента происходит ошибка подключения, а в логах сервиса UCALL_BACK есть ошибки связанные с проверкой сертификатов).
1. Подготовить сертификат к импорту
Все сертификаты, которые необходимо импортировать нужно конвертировать в формат PEM и поместить в один файл с расширением .crt.
Пример содержимого файла:
Промежуточный сертификат — DigiCertCA.crt
Корневой сертификат — TrustedRoot.crt
Не забудьте включить начальный и конечный теги в каждый сертификат. Результат должен
выглядеть так:
-----BEGIN CERTIFICATE-----
(Your Intermediate certificate: DigiCertCA.crt)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(Your Root certificate: TrustedRoot.crt)
-----END CERTIFICATE-----
2. После формирования файла его нужно положить куда-либо на сервер управления
3. Запустить установщик и вызвать пункт «Импортировать корневой сертификат»
./install.sh
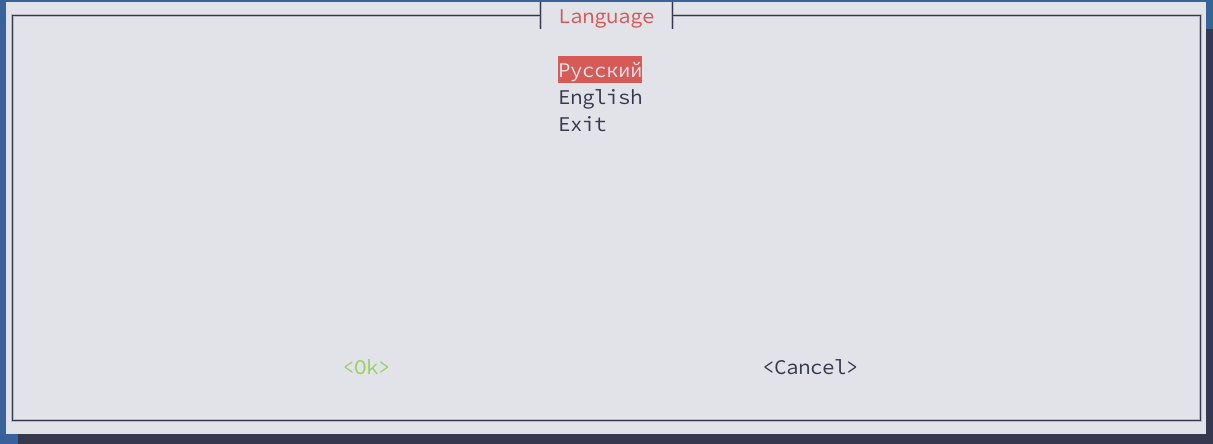
Выбираем язык:
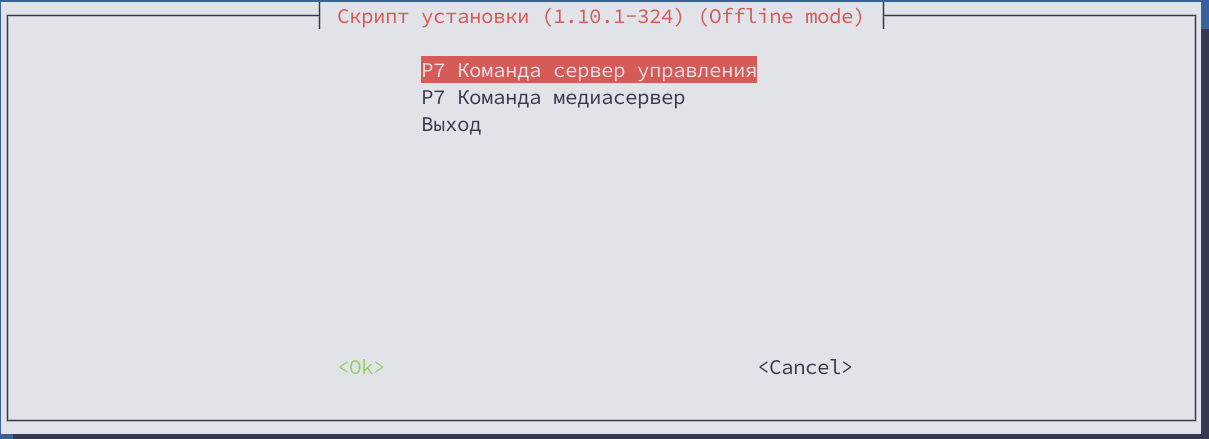
Выбираем: «Р7 Команда сервер управления»:
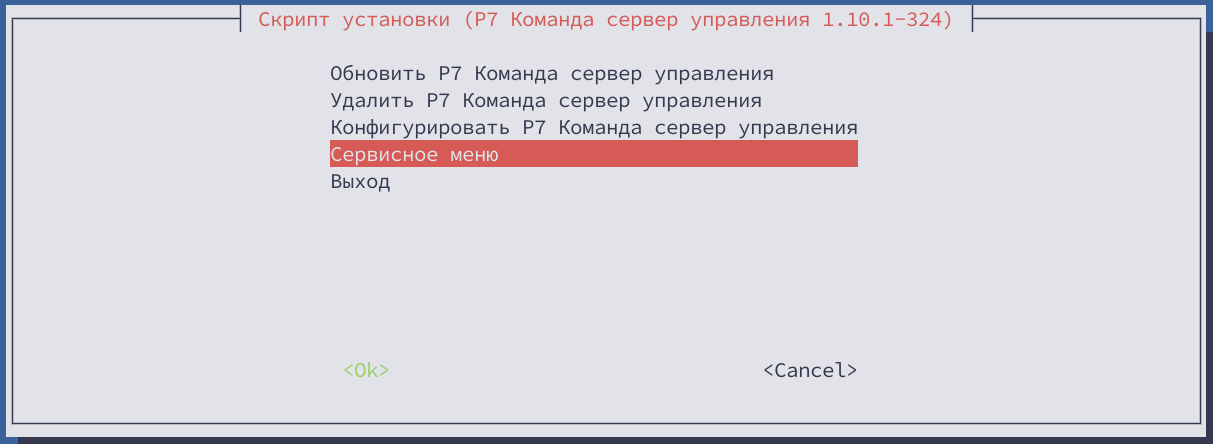
Выбираем: «Сервисное меню»:
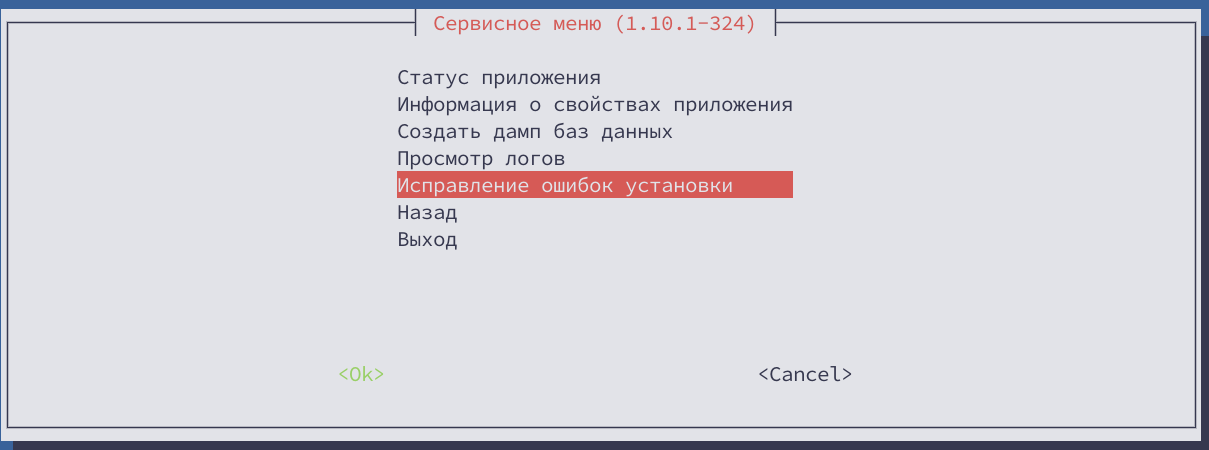
Выбираем: «Исправление ошибок установки»:
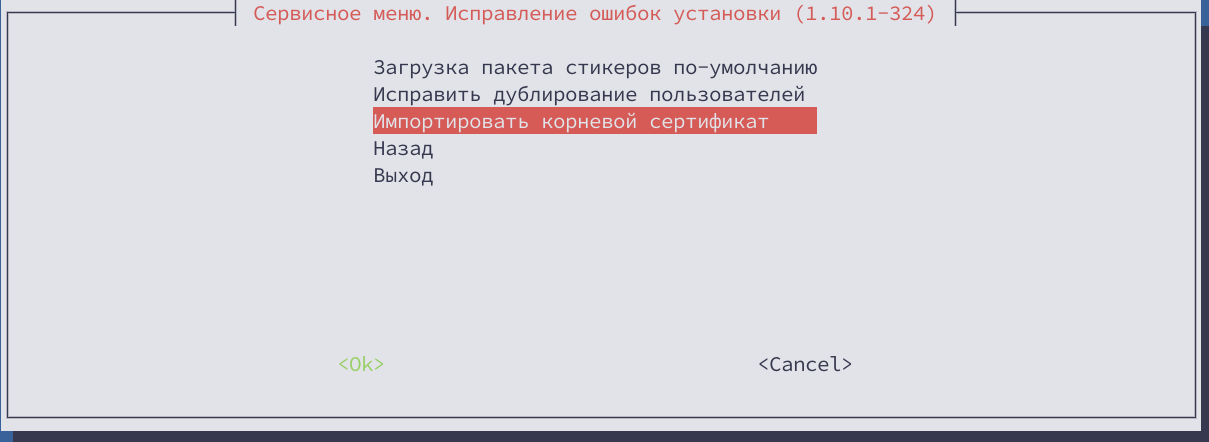
Выбираем: «Импортировать корневой сертификат»:
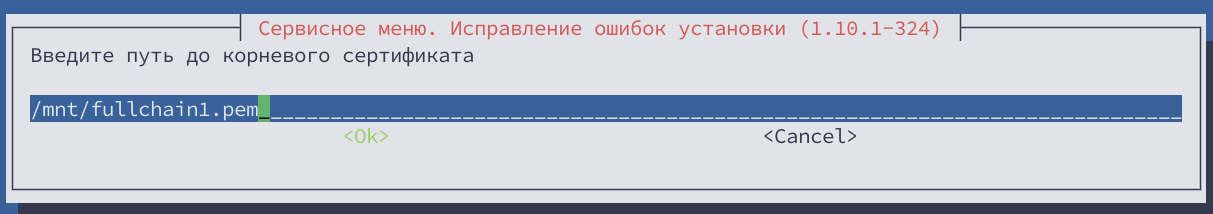
Указать путь до файла с сертификатами на сервере управления:
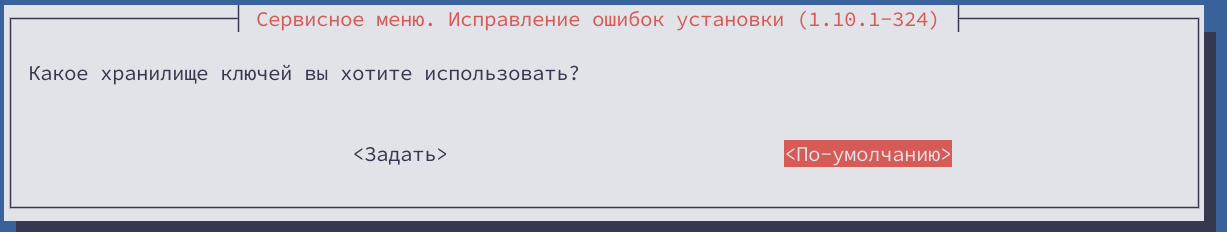
Выбираем хранилище ключей: «<По-умолчанию>»:
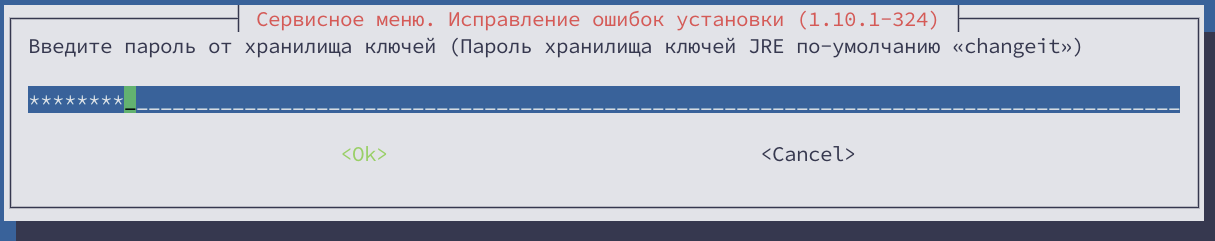
Вводим пароль от хранилища ключей, пароль по умолчанию «changeit»:
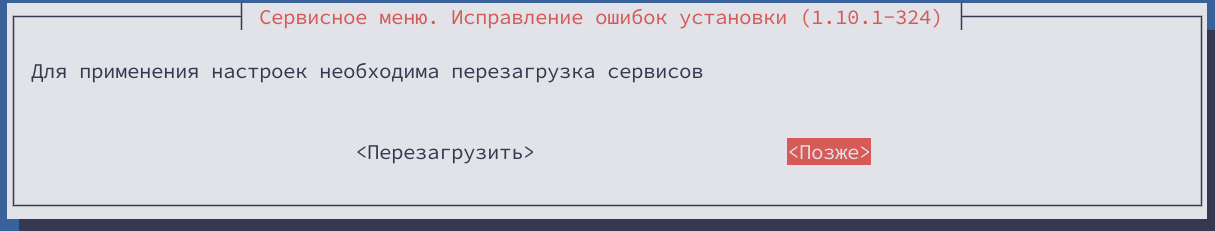
Выбираем перезагрузку сервисов позже:
4. Перезапуск сервисов после импорта сертификата
./stop_all.sh
./start_all.sh

